작년에 출시된 닌텐도 스위치 2가 생성형 AI의 도움을 받아 단 2주 만에 탈옥되었다. 탈옥을 주장한 이용자는 게임에 없는 타사 캐릭터로 플레이하는 영상을 공개했다. 이번 사건은 AI 기술 발전으로 급속도로 높아진 게임 해킹 위험성을 다시금 상기시킨다
▲ 닌텐도 스위치 2 대표 이미지 (사진출처: 한국닌텐도 공식 홈페이지)
최근 AI에 힘입어 PS5의 취약점을 찾아내 플레이스테이션 독점작을 PC로 비공식적으로 이식하거나, 불법복제 게임을 플레이하는 사례가 급증한 것이 화제로 떠오른 바 있다. 이번에는 작년에 출시된 닌텐도 스위치 2가 뚫렸다는 소식이 전해졌다.
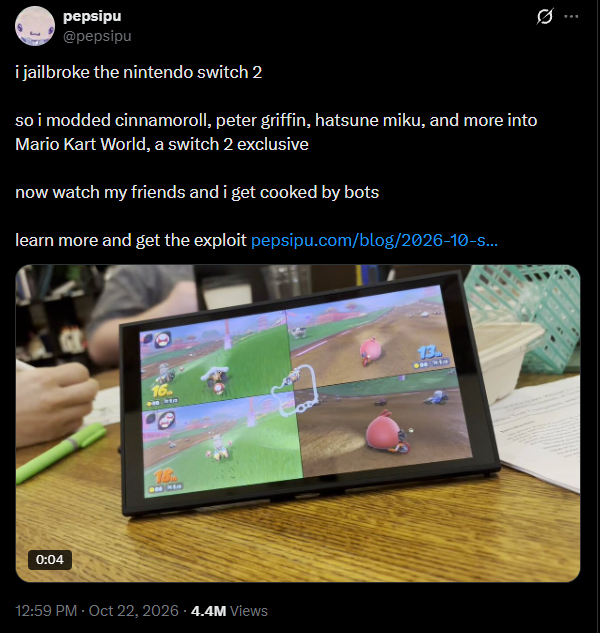
X(트위터)에서 'pepsipu'라는 닉네임을 사용하는 이용자는 본인이 닌텐도 스위치 2를 탈옥하는 데 성공했다고 밝혔다. 이를 입증하겠다면 마리오 카트 월드에서 피터 그리핀, 하츠네 미쿠, 시나모롤과 같은 게임에 없는 타사 캐릭터로 플레이하는 영상을 공개했다.
▲ 닌텐도 스위치 2를 해킹했다고 밝힌 이용자 (자료출처: pepsipu X 계정)
콘솔 탈옥은 닌텐도 등 콘솔 제조사가 기기 보안을 위해 걸어둔 소프트웨어 및 하드웨어 제한을 강제로 해제해 시스템 최고 관리자 권한을 얻는 것이다. 이를 통해 원래 게임에 없는 콘텐츠를 넣는 모딩도 가능하지만, 불법복제 게임을 구동하는 용도로 악용되는 경우가 대부분이다.
닌텐도 스위치 2 탈옥은 올해 7월에 발견된 '유저랜드 익스플로잇(userland exploit, 특정 앱이나 게임 내에서 외부 코드를 실행하는 취약점)'에 기반을 두고 있다. 여기에 오픈AI 코덱스(OpenAI Codex) 등 생성형 AI 도움을 받아 스위치 2에서 하위 호환되는 특정 게임을 구동해 권한을 탈취하는 방법을 알아낸 것이다. 콘솔 탈옥에 사용되는 취약점을 찾는 것은 보통 수년이 걸리지만, AI를 토대로 2주 만에 완료했다.
이번 탈옥은 일시적인 것으로, 닌텐도 스위치 2 전원을 끄면 초기화되어 다시 이용하기 위해서는 전체 해킹 과정을 반복해야 한다. 아울러 프로그래밍 등 관련 지식이 없는 일반적인 게이머가 실행하기에는 복잡하고 난해하며, 이 이용자가 어떠한 게임을 썼는지 공개했기에 닌텐도가 해당 게임을 차단하는 방식으로 대응하는 것도 가능하다.
그러나 이번 일은 AI 기술 발전 이후 급속도로 높아진 해킹 위험을 상기시킨다. 국내외를 뒤흔든 PHP 보안 취약점 발견 및 공격에도 AI가 활용됐고, 앞서 살펴본 것처럼 기기를 탈옥시켜 불법복제 게임 플레이 등에 사용되기도 한다. 게임업계 역시 AI 기반 해킹에 대응할 수 있도록 보안 강화에 더욱 주의를 기울일 필요가 있다.